

旅行社管理個資 8成未合規
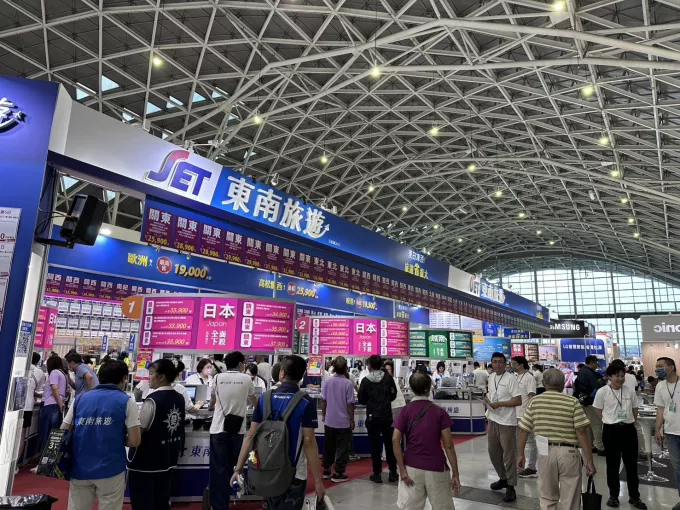
旅行社接連遭駭,旅客個資安全亮起警訊。交通部觀光署統計,近3年共有12家旅行業者通報個資外洩,累計大約155萬筆資料受影響,今年通報案件更較去年翻倍成長。觀光署第三季行政檢查發現,近八成旅行社未符合個資風險評估及管理機制要求,突顯其資安防護有待加強。
近期國內資安事件頻傳,從電商平台91APP、永豐銀行到外交部領事事務局及台北市工務局大地工程處臉書粉絲專頁,都曾經傳出遭駭事件,旅行業也成為駭客攻擊目標。
觀光署22日指出,113年至今年旅行業累計12家業者通報個資外洩,涉及個資約155萬筆,已依法裁處罰鍰共365萬元,並依《個人資料保護法》第50條規定落實「業者與代表人併罰」機制。
從通報案件數來看,113年僅有1件,114年增加至3件,今年截至11月中已有7件,若加上近期鳳凰旅行社通報案件則增至8件,年增1倍以上。
今年初五福旅遊遭駭客攻擊,導致旅客護照、行程等資料外洩。業者事後致歉、報警並通報觀光署,經行政調查後,觀光署裁處100萬元罰鍰。
7日易遊網也偵測到會員中心出現異常網路攻擊,立即啟動資安防禦及應變機制。初步清查,部分歷史訂單聯絡資料遭不當取得,可能涉及姓名、電子郵件、聯絡電話及商品訂購資訊等,超過69萬人受影響,但不涉及信用卡卡號、安全碼及身分證字號;鳳凰旅行社16日發生資訊系統遭網路攻擊事件,目前尚未發現信用卡號、護照號碼等敏感資訊外洩。
觀光署表示,易遊網及鳳凰旅行社個資外洩案件,目前仍在進行行政調查程序,後續將根據具體查核事證依法裁處。
除了接連發生個資外洩事件,旅行業的資安管理也存在隱憂。據觀光署第三季個資保護行政檢查資料,近八成旅行社未符合個資風險評估及管理機制要求,顯示業者在個資保護及風險管理方面有改善空間。
依據《旅行業個人資料檔案安全維護計畫及處理辦法》,旅行業者持有旅客個人資料,應採取適當安全措施,防止資料遭竊取、竄改、毀損、滅失或洩漏。
觀光署說明,旅行社一旦發生個資外洩,除了必須通知當事人,若事件危及旅行社正常營運或大量當事人權益,也必須在72小時內通報主管機關,違反規定者可處2萬元以上、200萬元以下罰鍰。
針對行政檢查發現的缺失,觀光署表示,目前採取「輔導先行」原則,聘請資安顧問協助旅行社檢視及改善問題,並要求業者限期完成改善,將持續追蹤落實情形,以保障旅客個資安全。
觀光署12日也與數位發展部資通安全署、數位產業署共同舉辦旅行業資安說明講習會,宣導旅行業資安稽核常見缺失、資安破口及可運用的防護資源,協助業者強化內部資安管理。
至於旅客個資外洩後,若因此遭受損害,該如何保障自身權益?觀光署指出,旅客可依《個人資料保護法》第29條規定向旅行社請求損害賠償,並可選擇自行提起訴訟或參與團體訴訟。觀光署提醒,損害賠償請求權應自知悉損害及賠償義務人起兩年內,或自損害發生起5年內行使。◇